Microsoft Authenticator(Android)に、権限のないアプリがトークンを受け取れる脆弱性——CVE-2026-80097「AuthMask」と、いま確認すべきバージョン【2026年10月】
Android版Microsoft Authenticatorに、権限を持たないアプリがTeamsなどを名乗るだけで勤務先アカウントのトークンを受け取れる脆弱性(CVE-2026-80097、AuthMask)がありました。Microsoftの評価とEnclaveの技術解説をもとに、仕組み、両者の説明の違い、修正版6.2606.4246への更新など利用者と管理者が確認すべきことを整理します。
この記事の目次10項目
はじめに
二段階認証やパスワードレスのサインインに使う「Microsoft Authenticator」のAndroid版に、権限を1つも持たない不正なアプリが、勤務先のアカウントのアクセストークンを受け取れてしまう 脆弱性がありました。識別番号は CVE-2026-80097 で、発見したセキュリティ企業Enclaveは「AuthMask」と名づけています。
Microsoftは2026年9月8日(米国太平洋時間)にこの脆弱性を公表し、修正版(6.2606.4246)を出しています。10月23日にEnclaveが技術的な詳細を公開し、海外メディアでも取り上げられました。
この記事では、何が問題だったのか、Microsoftの評価と発見者の説明でどこが違うのか、利用者と管理者がいま確認すべきことを整理します。内容は、2026年11月2日に確認したMicrosoftのセキュリティ更新ガイドとEnclaveの公表資料にもとづく要約で、本記事で再現・検証したものではありません。
Authenticatorの「ブローカー」という役割
Android版のMicrosoft Authenticatorは、二段階認証のコードを表示するだけのアプリではありません。勤務先や学校のアカウント(Microsoft Entra ID)でサインインすると、端末上で 「ブローカー」 という役割も担います。
ブローカーは、TeamsやOutlookなど端末に入っているMicrosoftのアプリの代わりにサインインを処理し、各アプリに アクセストークン(サービスを使うための一時的な通行証)を渡す仕組みです。アプリごとに何度もサインインしなくて済むのはこのためです。裏を返せば、ブローカーが「誰に渡すか」を間違えると、本来受け取れないアプリにも通行証が渡ってしまいます。
何が問題だったか(Enclaveの説明)
Enclaveが2026年10月23日に公開した 技術解説 によると、問題は次のような流れでした。
- Authenticatorの中の、アカウントを選ぶ画面(
AccountChooserActivity)が、端末上のどのアプリからでも呼び出せる 設定になっていた - この画面に届く依頼の中身(呼び出し元のアプリ名、パッケージ名、利用者ID、リダイレクトURI、要求する権限の範囲)は、すべて呼び出し元が自由に書ける ものだった
- 依頼の確認は「名乗ったアプリ(たとえばTeams)の署名から作られるはずのリダイレクトURIと、依頼に書かれたリダイレクトURIが一致するか」だけだった。しかし本物のTeamsが端末に入っていれば、その値は誰でも計算できるため、確認は必ず通った
- Authenticatorは本当の呼び出し元を知る手段を持っていたのに、それを信頼の判断には使っていなかった
その結果、何の権限も持たないアプリが「自分はTeamsだ」と名乗るだけで、ブローカーからアクセストークン、リフレッシュトークン、IDトークンを暗号化されていない形で受け取れた、とEnclaveは説明しています。
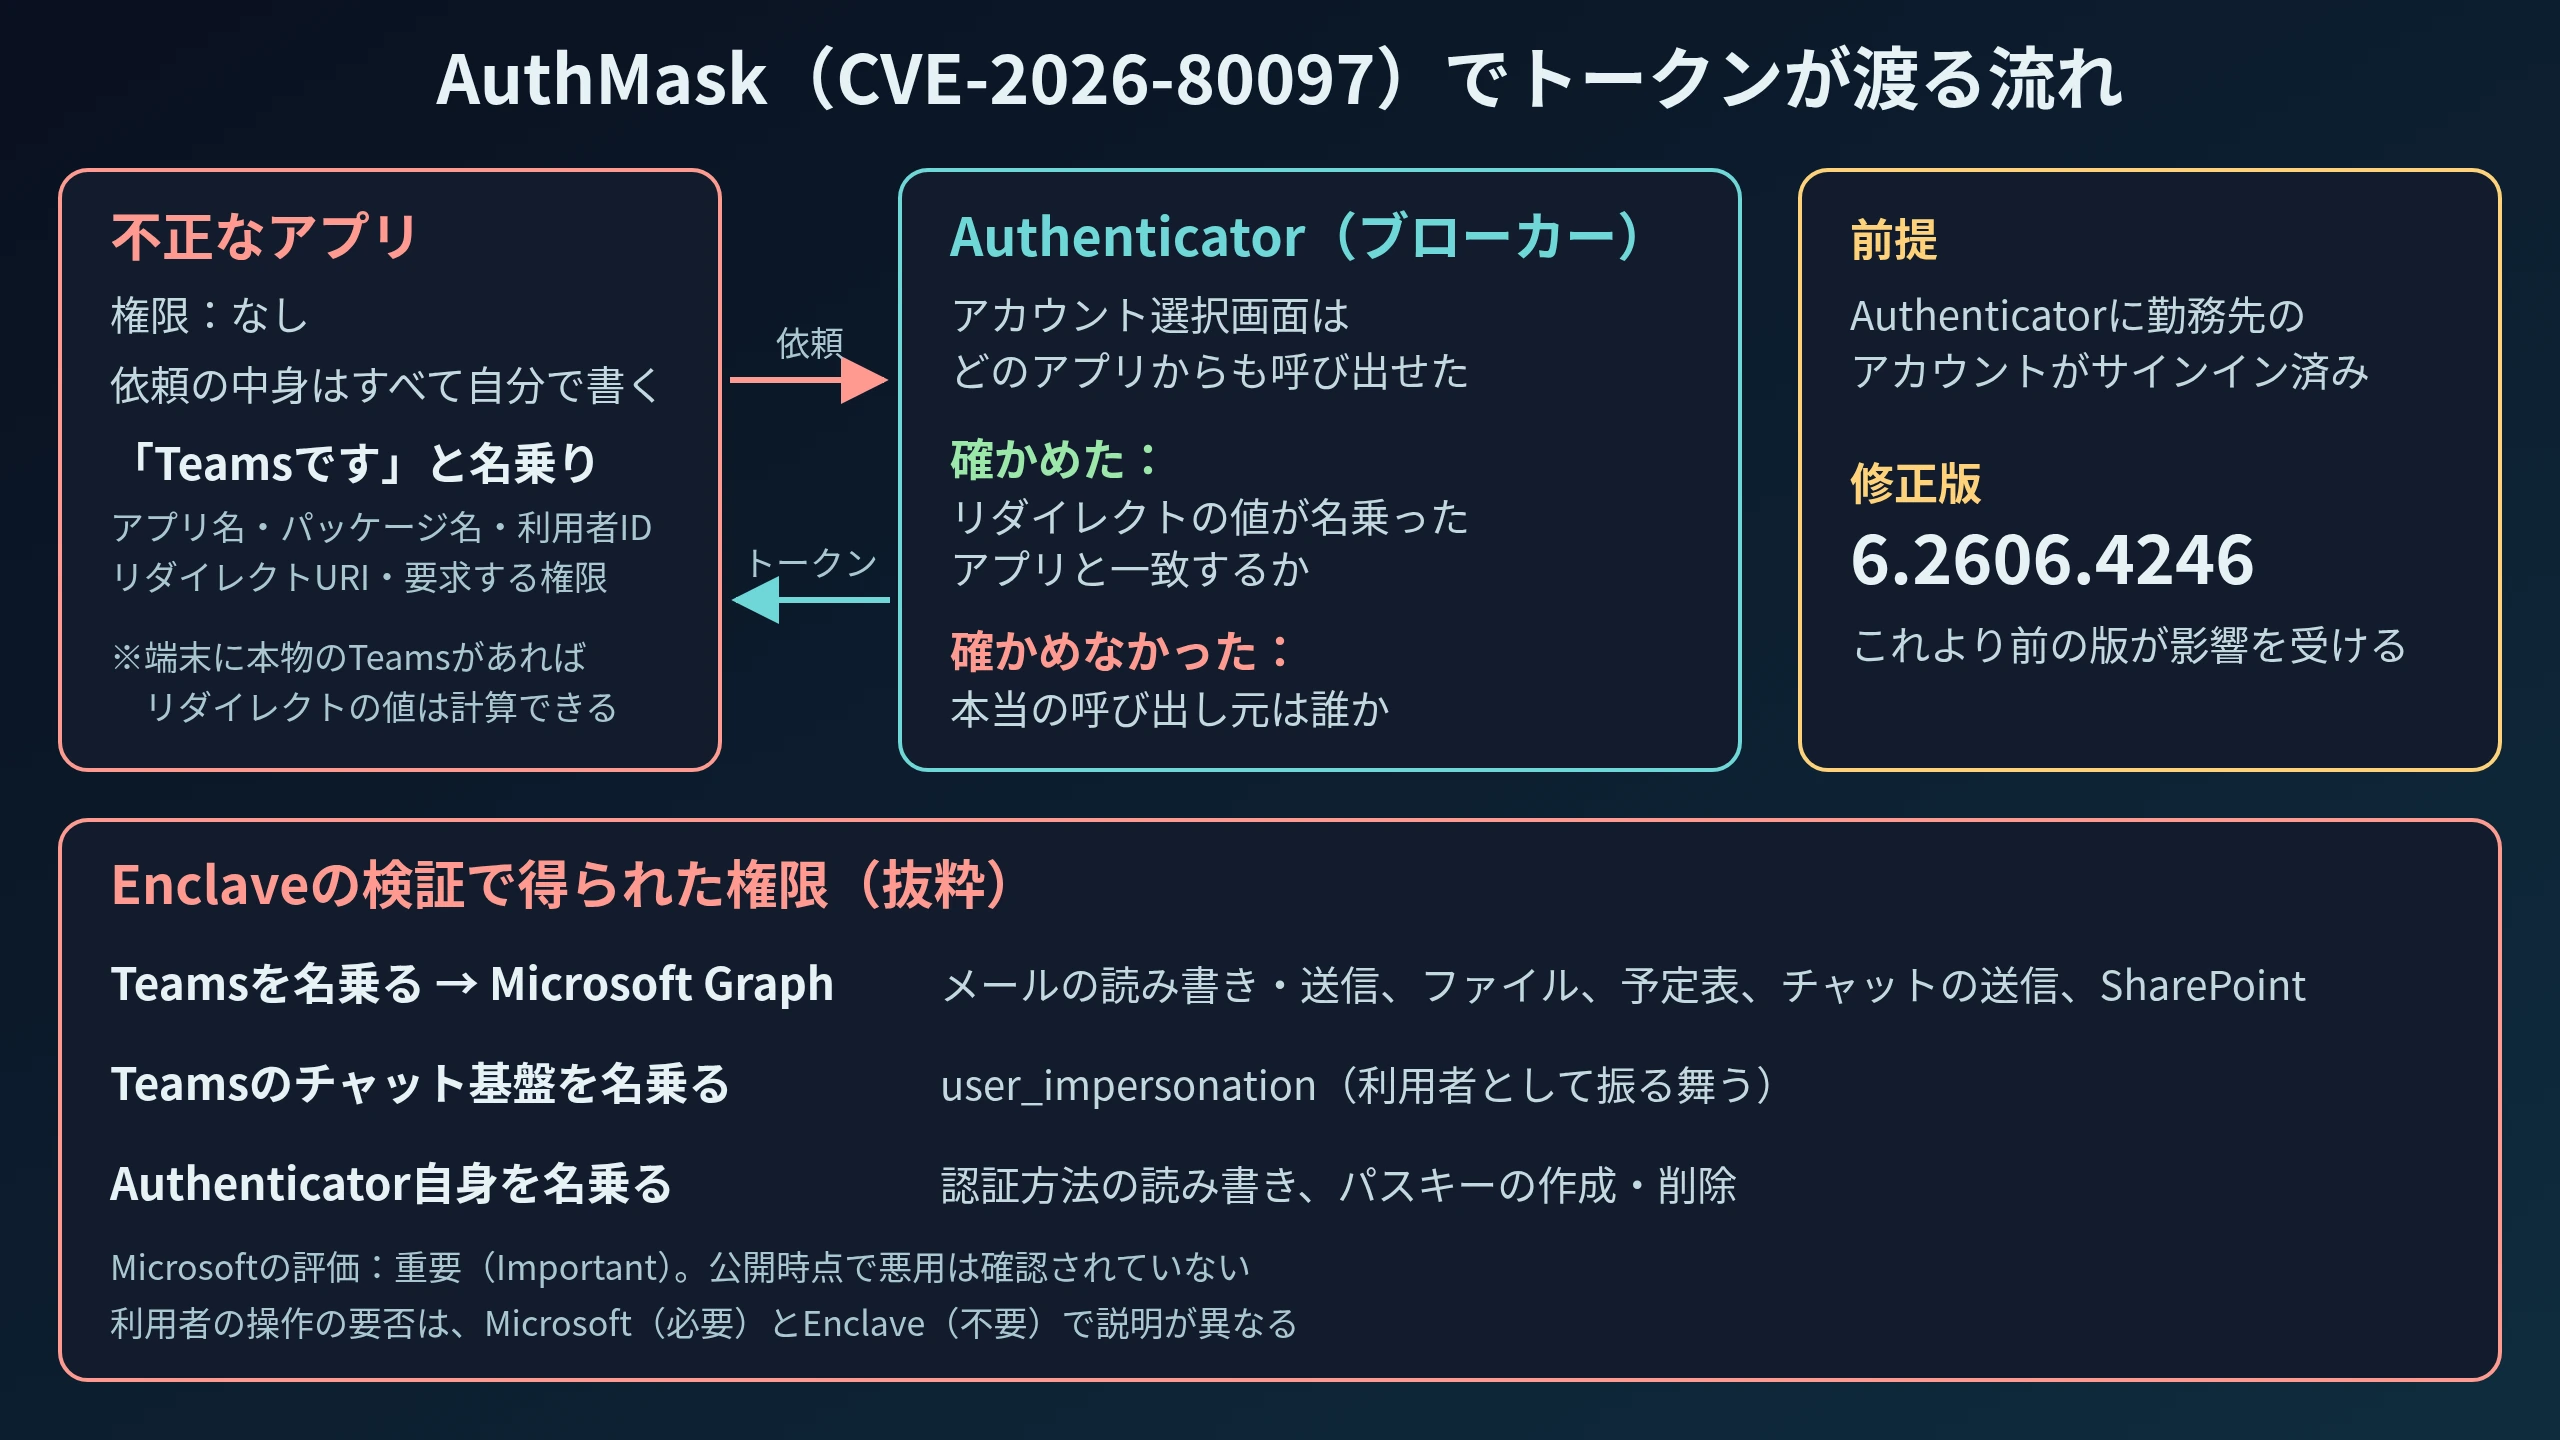
得られた権限
Enclaveは、名乗るアプリを変えて3通り試し、次の権限を得たとしています。
| 名乗った相手 | 要求先 | 得られた権限(Enclaveの記載から抜粋) |
|---|---|---|
| Teams | Microsoft Graph | メールの読み書き(Mail.ReadWrite)、メール送信(Mail.Send)、ファイルの読み書き(Files.ReadWrite.All)、予定表の読み書き、チャットの送信、SharePointサイトの読み書き など |
| Teamsのチャット基盤 | Teamsのチャット用API | user_impersonation(利用者として振る舞う権限) |
| Authenticator自身 | — | 認証方法の読み書き(UserAuthenticationMethod.ReadWrite)、パスキーの作成・削除 |
Enclaveの検証では、Graphのトークンでメール・ファイル・予定表に、利用者本人と同じ範囲でアクセスできたといいます。最後の行のとおり、サインインに使う認証方法やパスキーを変えられる権限も含まれていた点は、アカウントの乗っ取りを長引かせる手段になりうるため、特に注意したいところです。
前提は、端末にAuthenticatorが入っていて、勤務先のアカウントが1つサインインしていること です。個人用のMicrosoftアカウントへの影響について、Enclaveは記事の中で触れていません。
Microsoftの評価
Microsoftのセキュリティ更新ガイドの CVE-2026-80097のページ では、次のように記載されています(2026年11月2日に確認)。
| 項目 | 内容 |
|---|---|
| 公開日 | 2026年9月8日(米国太平洋時間。9月15日に、修正版のビルド番号を訂正する更新) |
| 種類 | 特権の昇格(Elevation of Privilege) |
| 最大深刻度 | 重要(Important) |
| CVSS 3.1 | 基本値8.6/現状値7.5 |
| 公表・悪用の状況 | 公開時点で一般には公表されておらず、悪用も確認されていない。「悪用される可能性は低い」 |
| 影響を受けるバージョン | 6.2606.4246より前 |
「操作は不要」と「操作が必要」の違い
Microsoftと発見者で、説明が異なる点があります。
- Enclave: ブローカーが入っていて勤務先アカウントがサインインしていれば、それ以上の利用者の操作は不要だった
- Microsoft: よくある質問の欄で、攻撃者は利用者に不正なアプリをインストールさせ、さらに 認証の手順を完了するよう利用者を誘導する 必要がある、としている。CVSSの評価も「利用者の操作が必要(UI:R)」
どちらの説明でも、不正なアプリが端末に入ることが前提 であり、修正版にすれば塞がる、という点は共通しています。Microsoftは影響を受ける製品を「Microsoft Authenticator for Android」としており、修正版の配布先としてGoogle Playのページを案内しています。
いま確認すべきこと
利用者
- Authenticatorを最新版にする: Google Playストアでアップデートを確認する。バージョン番号は、Androidの「設定」のアプリ情報などで確認でき、6.2606.4246以降 であれば今回の修正が入っています
- 出どころの分からないアプリを入れない: 今回の攻撃は、端末に不正なアプリが入ることが前提です。Google Play以外から配られるAPKや、広告で勧められた見慣れないアプリは避ける
- 入っているアプリを見直す: 使っていないアプリや、いつ入れたか覚えのないアプリは削除する
- 心当たりのない変化に注意する: 送った覚えのないメールやTeamsのメッセージ、登録した覚えのない認証方法やパスキーがあれば、勤務先の管理者に連絡する
管理者
- Authenticatorの最低バージョンを確かめる: 管理している端末で、6.2606.4246より前のAuthenticatorが残っていないかを確認する
- サインインと認証方法の変更を見直す: 修正前の期間に、不審なトークンの利用や、認証方法・パスキーの追加や削除がなかったかを、ログで確認することを検討する。ただし、悪用は確認されていないとMicrosoftは公表時点で説明しています
端末に最初から不正なソフトが入っていた事例としては 格安Androidスマホに出荷前からマルウェア も参考になります。
まとめ
- Android版Microsoft Authenticatorに、権限を持たないアプリがTeamsなどを名乗るだけで、勤務先アカウントのトークンを受け取れる脆弱性(CVE-2026-80097、AuthMask)があった
- Enclaveの検証では、メール・ファイル・予定表の読み書きや、認証方法・パスキーの変更につながる権限が得られた
- Microsoftの評価は「重要」、公開時点で悪用は確認されていない。利用者の操作が要るかどうかは、Microsoft(必要)とEnclave(不要)で説明が異なる
- 修正版は6.2606.4246。Authenticatorを更新し、出どころの分からないアプリを入れないことが基本の対策