インドの認証局eMudhraの中間CA証明書8つで鍵が弱く、偽のHTTPS証明書が作れる状態に——ブラウザ各社が即日ブロック、利用者がやること【2026年10月】
2026年10月、インドの認証局eMudhraの中間CA証明書8つで、秘密鍵が弱い乱数で作られ、どのサイトにもなりすませる証明書を偽造できる状態だったことがわかりました。eMudhraは対象8中間CAから利用者向け証明書を発行しておらず、悪用の証拠も把握していないと説明しています。ChromeとFirefox(標準設定)、Androidは自動でブロック済み、Tor Browserは15.0.26で対応しています。何が起きたか、ブラウザ各社の対応、利用者とサイト運営者がやることを一次情報からまとめます。
この記事の目次10項目
はじめに
HTTPSの鍵マークは、「この通信相手は本物のサイトだ」と認証局(CA)が保証していることを示します。その保証を出す側の鍵が弱かったら——。2026年10月、インドの認証局 eMudhra の中間CA証明書8つで、秘密鍵が推測できるほど弱く作られていたことがわかり、ブラウザ各社がいっせいにブロックしました。
結論から言うと、Chromeと標準設定のFirefoxには、今回の問題を遮断する更新が自動配信されています。Tor Browserなどは、以下の更新案内を確認してください。また、OSやアプリが持つ証明書の一覧(トラストストア)を自分で更新しない環境や、この認証局の証明書を使うサイトの運営者には、やることがあります。
この記事は、2026年10月22日に確認した次の一次情報にもとづきます。
- Mozilla Security Blog(2026年10月20日)と、Mozilla dev-security-policy への告知
- Google(Chrome・Androidセキュリティチーム)の発表(2026年10月20日)
- eMudhraの声明
- Tor Browser 15.0.26 のリリース告知(2026年10月21日)
- Arch Linuxのお知らせ(2026年10月21日)
時刻は日本時間(JST)に直して書いています。
何が起きたのか
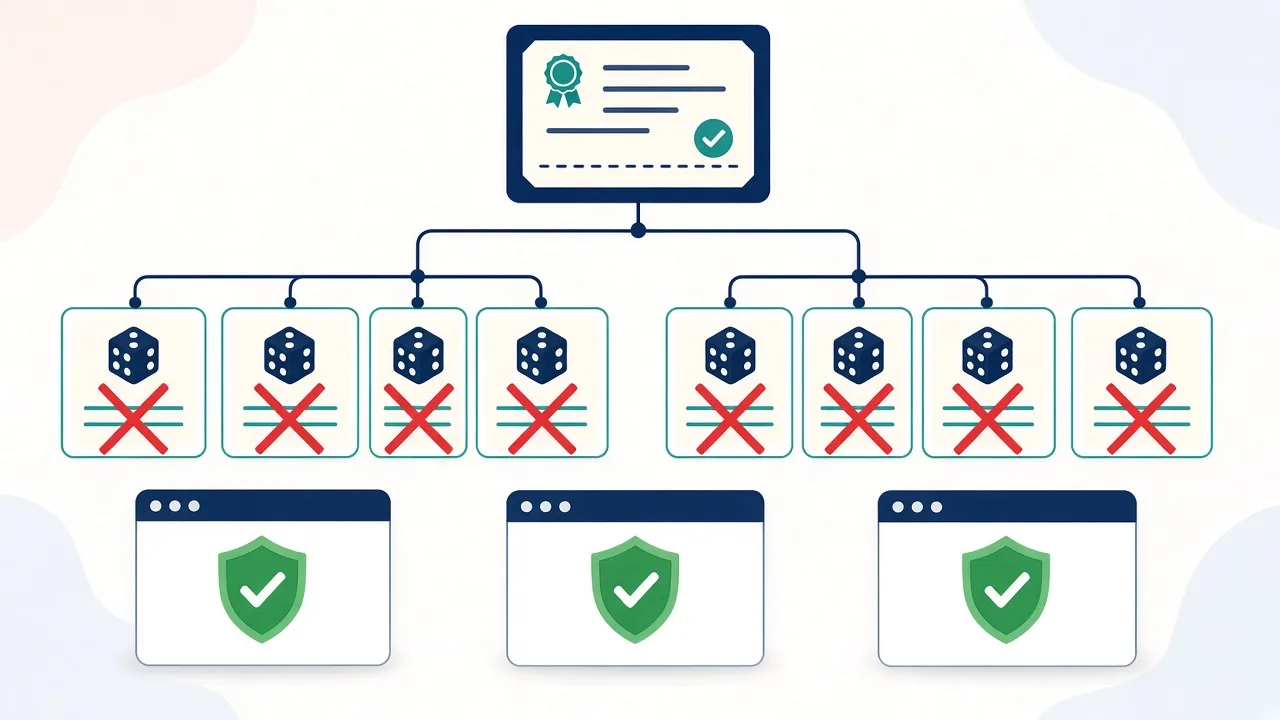
Googleによると、問題の8つの中間CAは、秘密鍵を作るときの乱数(エントロピー)が不十分でした。そのため、鍵を知らないはずの第三者でも、どんなサイトにでもなりすませる「信頼された」HTTPS証明書を偽造できる状態だったとしています。
偽の証明書があると、通信の途中に割り込める攻撃者(公衆Wi-Fiの偽アクセスポイントなど)は、本物そっくりのサイトに見せかけて中身を読んだり書き換えたりできます。いわゆる中間者攻撃です。
eMudhraの声明では、次の点が説明されています。
- 8つの中間CAは、2025年4月30日の鍵生成セレモニーで作られた
- 8つのうち7つは本番で使われておらず、本番で使われていた1つも利用者向けの証明書を1枚も発行していない(Certificate Transparencyの公開記録でも確認したとしています)
- ルートCAの秘密鍵や、ほかの中間CAは影響を受けていない。8つの中間CAは失効させた
まとめると、eMudhraは、対象8中間CAから利用者向け証明書を発行しておらず、問題の開示前に弱い鍵が第三者によって復元・悪用された証拠も把握していないと説明しています。
Googleは、ブロックの前に、これらの中間CAにつながるTLS証明書がCertificate Transparency(CT、発行された証明書の公開記録)に記録されていなかったため、CTを強制するクライアント(標準設定のChrome、最新SDKを対象にするかCTを有効にしたAndroidアプリ)に対しては、偽の証明書が使われることはありえなかったとしています。CTを強制しないアプリやOSの機能には、この説明は当てはまりません。なお、Googleの発表は冒頭で中間CAを「8つ」としつつ、CTの段落では「six(6つ)」と書いており、数が一致していません。
また、鍵が弱いということは、誰かがその鍵で証明書を作れてしまうということです。正規の発行がなくても、ブロックが必要だったのはこのためです。
ブラウザ各社の対応
| 時刻(JST) | 出来事 |
|---|---|
| 10月18日 3:05 | ChromeのRoot Programに研究者から報告 |
| 10月18日 4:45 | Chromeが確認を終え、CRLSet(Chromeの失効リスト)で8つの鍵をブロック。更新や再起動は不要 |
| 10月18日 5:06 | Mozillaに報告が届く |
| 10月18日 7:59 | FirefoxのOneCRL(Mozillaの失効リスト)による配信が、標準設定の全利用者に完了。更新や再起動は不要 |
| 10月20日 7:00ごろ | AndroidとGooglebooksに、Google Play開発者サービス経由で同等の更新 |
| 10月20日 | Firefox 158.0.1、ESR 115.43.1・153.5.1を公開。NSS 3.131.1で、問題の中間CAに署名したルートを削除 |
| 10月21日 | Tor Browser 15.0.26を公開(問題の中間CAをブロック) |
| 10月27〜28日予定 | Chromeのルートストアから「emSign ECC Root CA - G3」を削除(米国太平洋夏時間10月27日朝、具体時刻未公表) |
時刻はMozilla・Googleの発表(UTC)を日本時間に直したもの。Androidの配信は「月曜22:00 UTCごろ」、Chromeのルート削除は「10月27日火曜朝(PDT)」とだけ書かれ、具体的な時刻は公表されていません。日本時間では10月27日夜〜28日にあたる可能性があります。
Tor Browserの利用者は15.0.26へ
Tor BrowserはFirefox ESRをもとにしたブラウザで、Torプロジェクトが独自に配布しています。10月21日に公開された Tor Browser 15.0.26 は「問題のeMudhra中間証明書をブロックする」版で、変更点は中間CAの一覧などの更新(tor-browser#45397)です。Torプロジェクトは、更新した失効データベースは初回起動時に作られるまで数分かかることがあると注記しています。
あわせて、10月12日の15.0.25ではTor本体が 0.4.9.14 に上がっています。0.4.9.14は10月7日付のセキュリティ版で、リレー・クライアント・オニオンサービス・ディレクトリ認証局のすべてにかかわる重大度の高い修正を含みます。Tailsも10月13日の7.15で、Tor Browser 15.0.25とTor 0.4.9.14を取り込んでいます(15.0.26を含むTailsの版は、この記事を書いた時点では確認できていません)。Tor Browserを使っている人は、Torのしくみと合わせて、バージョンが15.0.26以降になっているかを確認しておくと安心です。
自分は何をすればいい?
ふつうの利用者
- Chrome・標準設定のFirefox: 失効リストで自動的にブロック済みです。念のためブラウザを最新にしておきましょう
- Edge・Safariなど: 後述のとおり、MicrosoftとAppleの対応は一次情報で確認できていません。OSとブラウザの更新を適用しておいてください
- Android: Googleは、ほとんどの端末に更新が届いているとしたうえで、端末を再起動すれば更新をすぐに受け取れると案内しています
- Tor Browser: 15.0.26以降に更新します。Tailsは、15.0.26を含む次の版が出たら自動アップグレードを適用します
- Firefoxの設定をいじっている人: OneCRLの更新が届かない設定の人向けに158.0.1・ESR版が出ています。更新しておきましょう
AppleとMicrosoftにも研究者から同時に報告されたとeMudhraは書いていますが、両社の具体的な対応は、この記事を書いた時点で一次情報を確認できていません。OSやブラウザの更新はふだんどおり適用してください。
Linuxやサーバー、自作アプリを使う人
ブラウザ以外のアプリ(curl、Python、各種CLIなど)は、OSが持つ証明書の一覧を使うことが多く、失効リストを見ないこともあります。Mozillaは、自社の一覧を使うほかのアプリのために、NSS 3.131.1で問題のルートを外しました。Arch Linuxは ca-certificates-mozilla 3.131.1-1以降への更新を強く呼びかけ、更新しないと中間者攻撃を受けるおそれがあるとしています。ほかのディストリビューションでも、ca-certificates の更新が出ていれば適用しましょう。
サイトの運営者
Googleは、emSign ECC Root CA - G3 につながる証明書を使っているサイトは、Chromeで表示できなくなる前に、ほかの認証局の証明書にすぐ切り替えるよう求めています。eMudhraは、影響を受ける利用者の移行を手伝うとしています。
なぜVPNやTorの利用者にも関係するのか
VPNやTorは通信経路を守ってくれますが、出口から先のHTTPSの安全性は、最終的には証明書の仕組みに頼っています。Torの出口ノードやVPNの先のネットワークに悪意のある人がいた場合、偽の証明書は、まさにそこで使われる道具です。今回の件は、ブラウザとOSの更新を止めないことが、どの匿名化ツールを使っていても土台になる、ということをあらためて示した出来事です。
まとめ
- eMudhraの中間CA8つで、秘密鍵が弱い乱数で作られ、どのサイトの証明書でも偽造できる状態だった(Google)
- eMudhraは、対象の中間CAから利用者向け証明書を発行しておらず、弱い鍵が悪用された証拠も把握していないと説明。Chromeと標準設定のFirefoxは失効リストで10月18日中にブロック済み
- AndroidはPlay開発者サービス経由で更新済み(再起動ですぐ受け取れる)。Tor Browserは15.0.26、Linuxは
ca-certificatesの更新を - 問題の中間CAに署名したルート「emSign ECC Root CA - G3」は、Mozilla(NSS)とChromeで信頼の対象から外される。このルートの証明書を使うサイトは早めの切り替えを
鍵マークの「安心」は、更新し続けることで保たれています。