AIチャットの共有リンクに潜む2つの危険——ChatGPTは開くだけで非公開の会話が読めた、Meta Museは共有ページの題名がDNSに残った【2026年10月】
2026年10月、AIチャットの共有リンクをめぐる問題が2件公表されました。細工した共有リンクを開くだけで非公開の会話まで読めたChatGPTの脆弱性(10月26日修正)と、共有ページ/共有artifactのアドレスにタイトルが入りパッシブDNSから6,800件超が見つかったMeta Museの件(10月22日に修正・共有再開。Metaは対象を共有artifactと説明)を、一次情報をもとに整理し、共有リンクを使うときの注意点をまとめます。
この記事の目次13項目
はじめに
AIチャットの会話を「共有リンク」で同僚や友人に送る機能は、ChatGPTをはじめ多くのサービスにあります。便利な一方で、2026年10月には、この共有リンクをめぐる問題が続けて2件公表されました。
- ChatGPT: 細工した共有リンクを開いただけで、開いた人のアカウントで攻撃者のコードが動き、非公開の会話まで読める状態だった(セキュリティ企業Parameterが報告。OpenAIは2026年10月26日に修正)
- Meta Muse: 共有ページ(Metaの説明では「共有artifact」)のアドレスにタイトルが入っていたため、DNSの記録から6,800件以上の共有ページが見つかった(セキュリティ企業Clarocが報告。Metaは10月20日に共有機能を一時停止し、10月22日〈米国時間〉に修正して共有を再開)
どちらも「共有リンク」がきっかけですが、仕組みも、利用者が気をつけることも違います。この記事では2件を分けて整理し、共有リンクを使うときの注意点をまとめます。内容は、2026年11月2日に確認した研究者の公表資料と報道にもとづく要約で、本記事で攻撃を再現・検証したものではありません。
1. ChatGPT:共有リンクを開くだけで、他人の非公開の会話が読めた
何が起きたか
Parameterが2026年10月28日に公開した 解説記事 によると、攻撃者が細工した会話をChatGPTの通常の共有機能で公開し、そのリンクを相手に送ると、リンクを開いた人のログイン中のセッションで、攻撃者のJavaScriptが chatgpt.com として動く 状態でした。
研究チームは別々のアカウントの間で試し、次のことを確認したとしています。
- 開いた人の最近の会話の一覧を取得する
- 攻撃者に共有されていない 非公開の会話 の内容を取得する
- その一部を研究チームのサーバーへ送る
コードはChatGPTのウェブ版が使う認証済みのAPIを、開いた人として直接呼び出せたため、研究チームは「事実上、被害者のアカウントであらゆる操作ができた」と書いています。被害者がする必要があったのは、もっとも安定した手順では共有リンクを開いて「プレビュー」ボタンを1回押すこと、プレビューが自動で開くようにした版では リンクを開くことだけ でした。
仕組みのあらまし
ChatGPTには、会話の中のHTMLを小さなウェブページとして動かす「プレビュー」機能があります。プレビューは、ChatGPT本体とは別のアドレスで動く隔離された枠(サンドボックス)の中で実行されるため、本来は本体のページを読めません。研究チームによると、この隔離自体は機能していました。
抜け道になったのは、同じ会話に入れた グラフ です。グラフを表示すると、ChatGPT本体のページに数式入力用のライブラリ「MathLive」が読み込まれ、画面上のキーボードに関するメッセージを受け取る仕組みが動き出します。この受け取り口が 送り主を確かめずに メッセージを受け付け、しかもキーボードの配置としてHTMLを渡せたため、隔離された枠の中から本体のページへHTMLを送り込めました。そこから、本体と同じ扱いになる枠を作り、ChatGPTが読み込みを許していたYouTubeのスクリプトを経由してコードを動かした、というのが研究チームの説明です。
対応と時系列
| 日付(2026年) | 出来事(Parameterの公表による) |
|---|---|
| 10月18日 | OpenAIのバグ報奨金制度に報告 |
| 10月21日 | OpenAIが再現し、深刻度をP2からP1(最上位)に引き上げ |
| 10月26日 | OpenAIが、ウェブ版の2つの版の両方で攻撃に使われたメッセージを拒否するよう修正したと確認。報奨金は計5,000ドル |
| 10月28日 | Parameterが解説を公開 |
The Hacker Newsの 10月31日の記事 は、修正はOpenAI側で行われたもので、修正の適用のために利用者が何かをインストールしたり設定し直したりする必要はないと伝えています。また、Parameterは実際の悪用を報告しておらず、検証は研究チームのアカウントの間で行ったものです。
2. Meta Muse:共有ページ/共有artifactの「タイトル」がDNSに残った
何が起きたか
Clarocが2026年10月18日に公開した 調査(10月20日更新)によると、Metaが2026年9月8日に公開したAIエージェント「Muse」では、会話を共有すると、リンクを知っていれば誰でもログインなしで開けるページが作られます。ここまでは仕様どおりです。
なお、対象の呼び方は出典によって違います。Clarocは「共有した会話(shared conversation)のページ」として報告していますが、MetaのDavid Singleton氏は、問題は 共有artifact(Museが作る文書・画像・コード・Webアプリなどの生成物。Metaのヘルプ)に限られ、チャットの共有機能の問題ではないと説明しています。この記事では両方をまとめて「共有ページ/共有artifact」と書きます。
問題は、そのページの アドレス(ホスト名)に会話のタイトルとランダムなIDが含まれていた ことでした。誰かが共有ページを開くと、ブラウザーはそのホスト名をDNSで問い合わせます。この問い合わせを観測して記録する「パッシブDNS」というデータベースがあり、そこにホスト名がタイトルごと残っていました。推測されないためのランダムなIDも、ホスト名の一部として記録されてしまうため、意味をなさなくなります。
Clarocは商用のパッシブDNSを1回検索しただけで、ノイズを除いても 6,800件を超える共有ページのホスト名 が見つかったとしています。そのうち数百件をログインなしで開くと、大半は害のない内容でしたが、一部には次のようなものがあったといいます(Clarocは個人や企業を特定できる情報を伏せています)。
- 先端AI研究機関との非公開の幹部採用(エグゼクティブサーチ)面談に向けた、候補者の準備メモ(先方の担当者名と面談時刻を含む)
- 小規模事業者の融資申込書(申込額を含む)
- 銀行の不正利用アラートを、口座番号の一部や取引額とともに書き込んだToDoリスト
- CEO向けの社内売上レビュー、職場の年間休暇予定表 など
対応と、残るもの
ClarocはMetaのバグ報奨金制度に10月8日に報告しました。10月20日、Ars Technicaの問い合わせを受けたMetaは共有機能を一時停止すると答えています(Ars Technicaの記事)。Clarocが同日に、以前は開けた40件を確かめたところ、どれも開けなくなっていました。
その後、Metaの David Singleton氏は10月22日(米国時間)にXで、根本の問題を修正し、共有を再開した と発表しました(本人の投稿)。発表によると、修正前に共有された共有artifactには 新しいURL が付き、古いリンクを開くと、共有した人から新しいリンクをもらうよう求める案内が表示されます。
ただし、この修正は今後の共有と古いリンクの扱いについてのもので、過去にパッシブDNSに記録されたホスト名(タイトルを含む)は、履歴として残ったまま です(タイトルそのものが外部に知られた状態は、修正では消えません)。Clarocは、共有ページが悪用された証拠はないとしています。また、記事で扱ったページはすべて、利用者がMuseに共有を頼んだ結果として公開されていたもので、共有していない会話が見つかったという話ではありません。なお、Clarocは最後に確認した日にも新しい共有ページのホスト名が27件増えていたと書いています(10月18日公開時点、一時停止前の記述)。
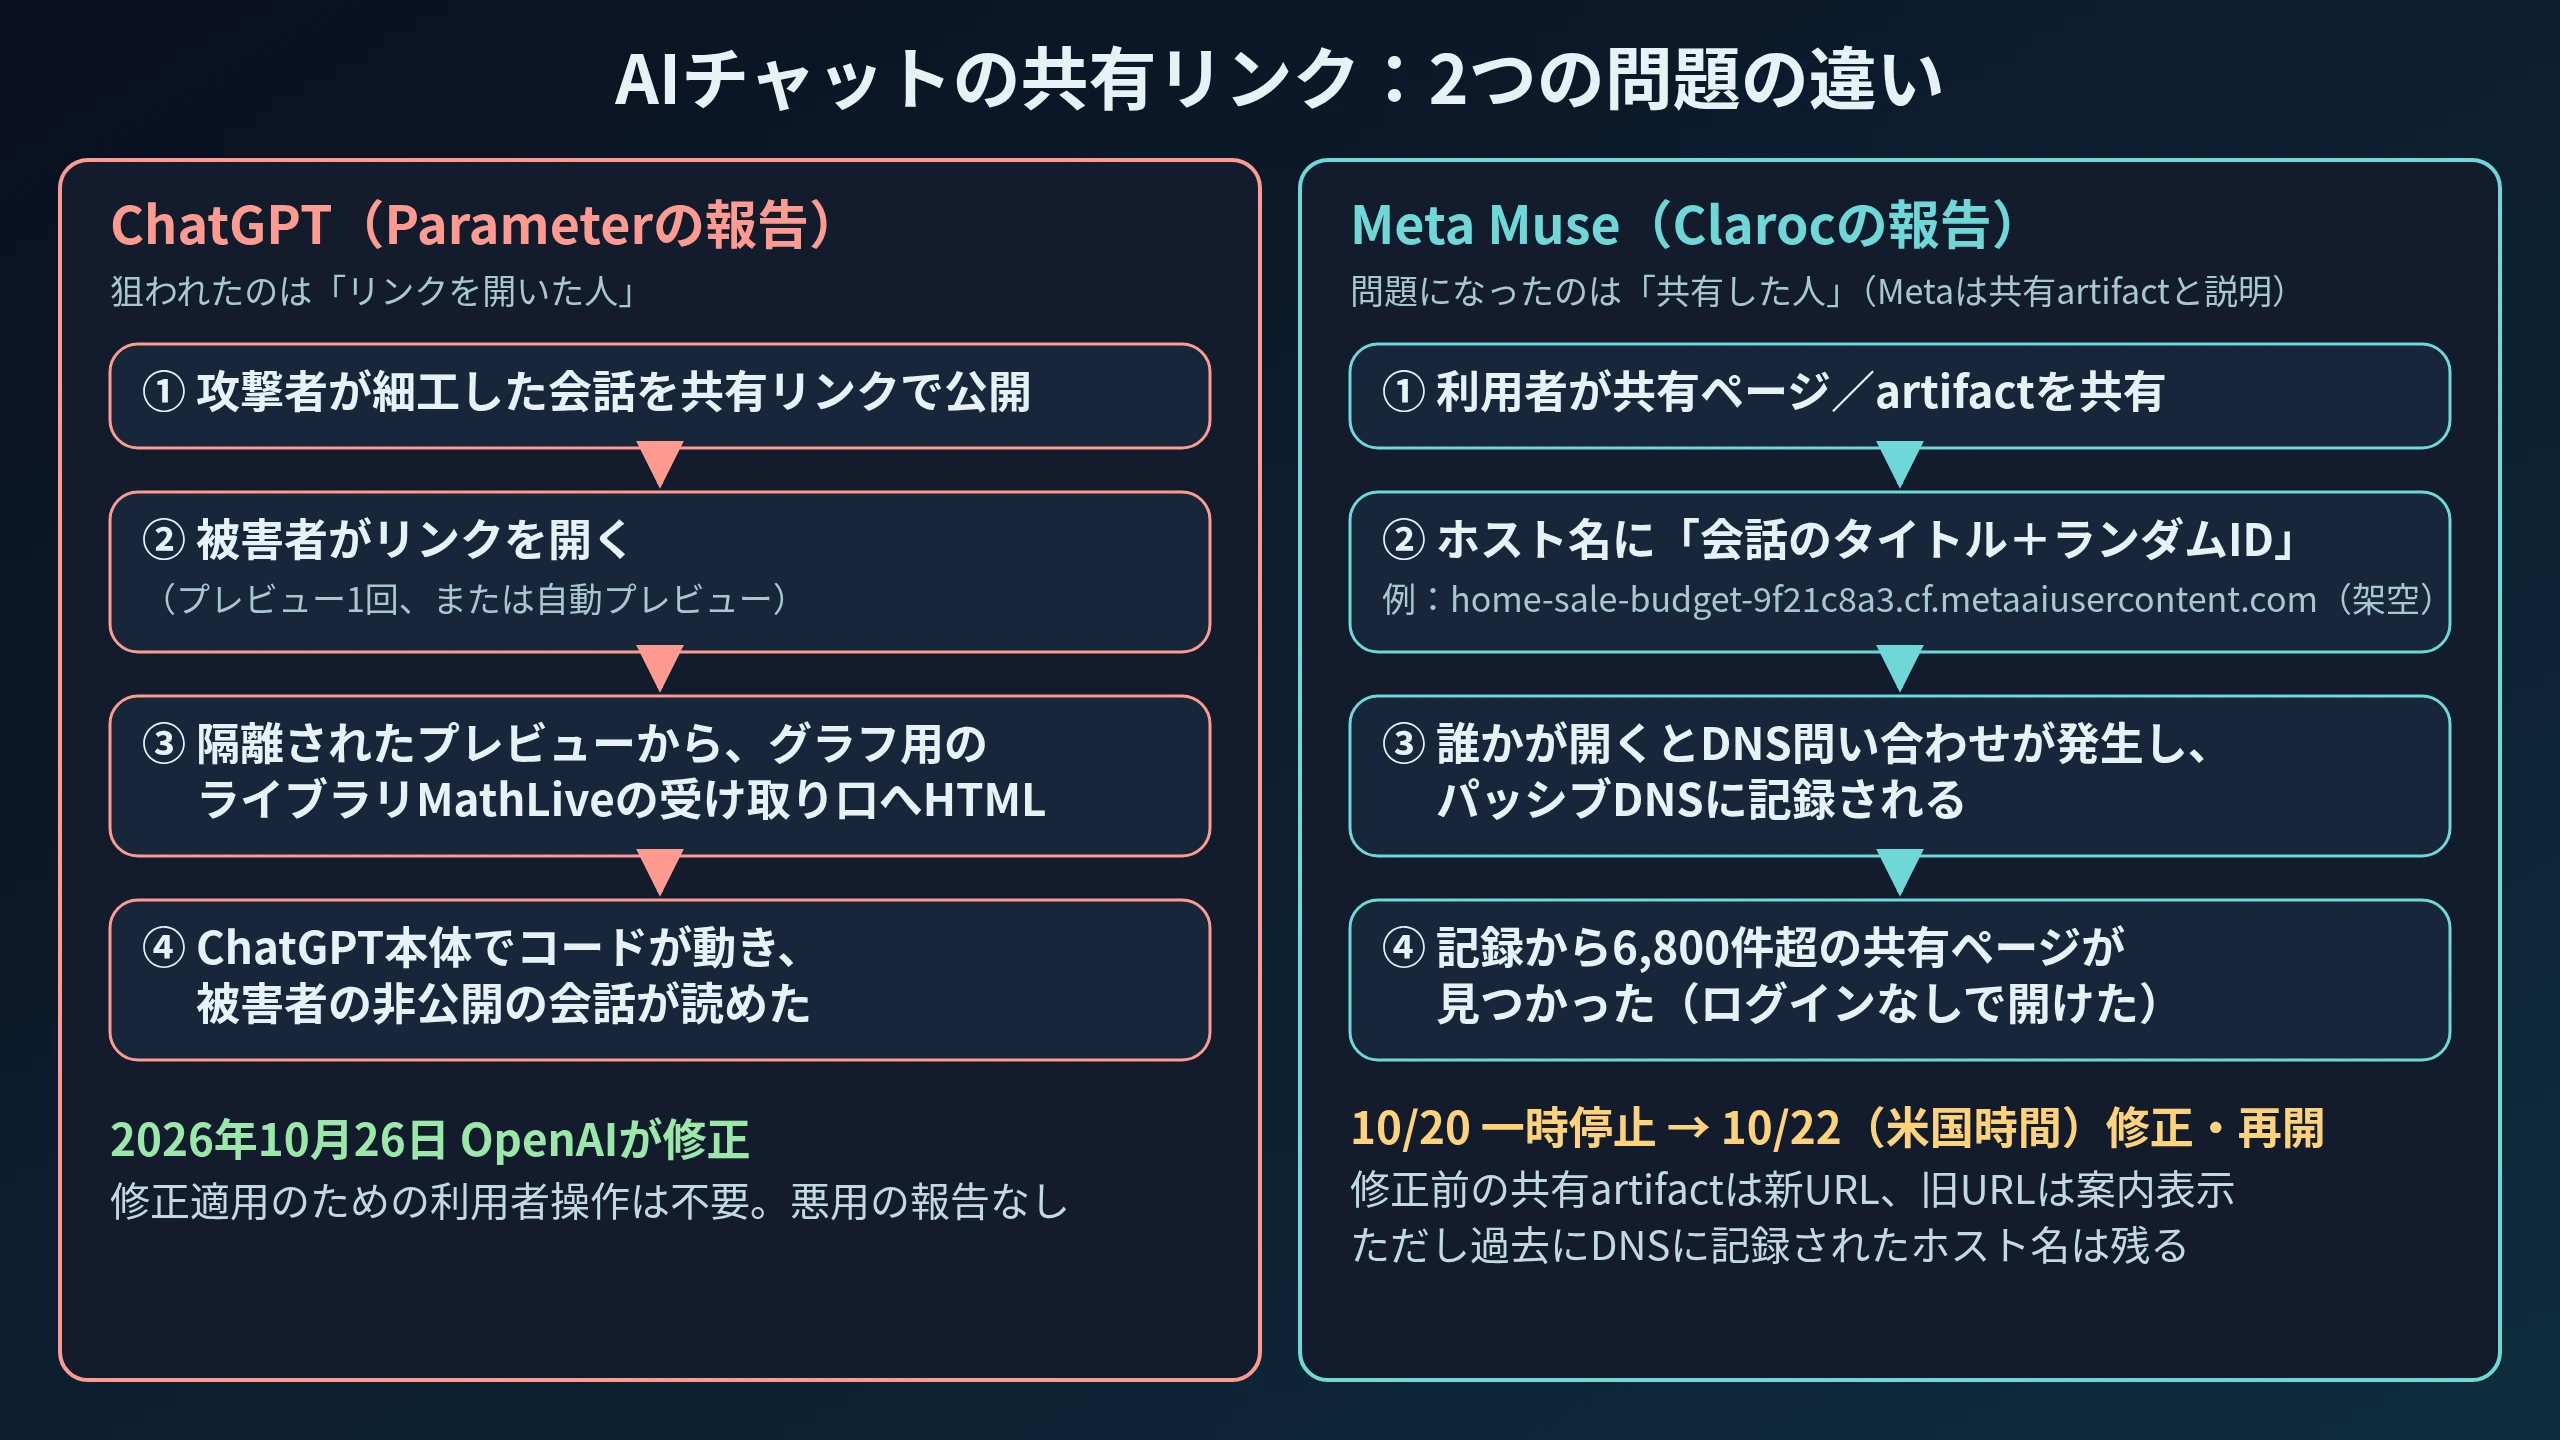
2つの問題の違い
| ChatGPT(Parameter) | Meta Muse(Claroc) | |
|---|---|---|
| 狙われる人 | 共有リンクを 開いた人 | 会話や生成物を 共有した人 |
| 何が起きたか | 開いた人のアカウントで攻撃者のコードが動き、非公開の会話も読めた | 共有ページ/共有artifactがリンクを知らない第三者にも見つかった(Clarocは共有会話ページ、Metaは共有artifactと説明) |
| 原因 | ライブラリが送り主を確かめずにHTMLを受け付けた | ホスト名に会話のタイトルとIDが入り、DNSの記録に残った |
| 現状 | 10月26日に修正済み。修正適用のための利用者操作は不要 | 10月20日に一時停止、10月22日(米国時間)に修正・共有再開。修正前の共有artifactは新URLに変更。過去のDNSの記録は残る |
| 悪用 | 報告されていない | 証拠はないとClarocは説明 |
共有リンクを使うときの注意点
2件とも提供側の対応が中心ですが、共有リンクという仕組みそのものについて、利用者が覚えておきたいことがあります。
共有する側
- 共有リンクは「公開」と同じと考える: リンクを知っている人なら誰でも開ける仕組みが一般的です。Clarocも、共有したものは確認するまで公開されていると考えるよう勧めています。個人情報、口座、取引先、社内の数字が入った会話は共有しない
- タイトルにも気をつける: Museの例のように、タイトルがアドレスや一覧に出ることがあります。AIが自動でつけたタイトルに、相談内容がそのまま入っていないか確認する
- 不要になった共有は取り消す: 多くのサービスには共有リンクの一覧や削除の画面があります。定期的に見直す。ただし、Museのように、外部に残った記録までは消せない場合があります。Museで修正前に共有したものは新しいURLに変わっているので、相手に送り直す必要があるか確かめる
- 会社のデータは会社のルールで: 業務の内容をAIに入れたり共有したりしてよいかは、勤務先の方針を確認する
開く側
- 知らない相手からの共有リンクは慎重に: 今回のChatGPTの問題は修正済みですが、「AIの会話の共有リンク」も、メールのリンクと同じく攻撃の入り口になりうることが示されました
- プレビューや実行ボタンを不用意に押さない: 共有された会話の中のコードやHTMLを動かす機能は、内容を確かめてから使う
- 重要なアカウントは守りを固める: 二段階認証を設定し、心当たりのないログインや設定の変更がないか、ときどき確認する
AIチャットの会話のタイトルなどが広告トラッカーへ送られていた研究は AIチャットの会話タイトルやURLが広告トラッカーへ で、AIエージェントが外部の指示に乗っ取られる経路は AIエージェントが乗っ取られる3つの経路 で取り上げています。
まとめ
- ChatGPTでは、細工した共有リンクを開くだけで、開いた人のアカウントで攻撃者のコードが動き、非公開の会話まで読める状態だった。OpenAIは2026年10月26日に修正し、修正適用のための利用者操作は不要(Parameterの報告)
- Meta Museでは、共有ページ/共有artifactのアドレスにタイトルが入っていたため、パッシブDNSから6,800件超の共有ページが見つかった(Clarocの報告。Clarocは共有会話ページ、Metaは共有artifactの問題と説明)。Metaは10月20日に共有を一時停止し、10月22日(米国時間)に修正・再開。修正前の共有artifactは新URLになったが、過去に記録されたホスト名は残る
- 前者は「開く人」、後者は「共有する人」の問題。共有リンクは公開と同じと考え、機微な会話は共有しない・タイトルを確かめる・不要な共有は取り消す