AIエージェントが乗っ取られる3つの経路——Manusのメール1通、ChatGPT macOS版の信頼境界、Copilot CoworkのSkill【2026年10月】
2026年8〜10月に公表された、Manus(メール1通でコード実行)、ChatGPT macOS版(CVE-2026-100754)、Microsoft Copilot Cowork(悪意あるSkillでサンドボックス回避)の3件を整理。各件について修正または緩和が報告されています。エージェントに付与した権限や連携先へのアクセスが狙われる危うさと、個人でできる対策をまとめます。
この記事の目次7項目
はじめに
メールの整理、ファイルの要約、ブラウザ操作——AIエージェントに任せる作業が増えるほど、エージェントに付与する権限や連携先へのアクセスも広がります。2026年8月から10月にかけて、その権限やアクセスが第三者に悪用され得たことを示す研究が相次いで公表されました。
この記事では、入口がそれぞれ異なる3件を並べ、共通する教訓と個人でできる対策をまとめます。各件について修正または緩和が報告されています。Manusは解決済み、ChatGPT macOS版は26.924.20706で修正、Copilot Coworkは2026年8月19日に緩和済みとされています。なお、本記事で参照した公開資料には、研究デモ以外の悪用被害への言及はありません。内容は2026年10月5日に確認した各研究者の公開記事と報道にもとづくもので、本記事で攻撃を再現・検証したものではありません。
ケース1:Manus——メール1通でサンドボックス内のコード実行
Salt Labsの報告(2026年10月1日)によると、AIエージェント基盤 Manus は、Gmail連携でメールを読む処理がクラウド上のサンドボックスで実行される設計でした。
- 研究者は、JSFuck(記号だけでJavaScriptを書く難読化)で符号化した命令をメール本文に入れて送信
- 被害者役が「最新のメールを見せて」と頼むと、Manusは中身を「解読」しようとしてNode.jsで処理し、結果として攻撃者のコードがサンドボックスで実行された
- Manusのガードレールは危険な内容だと警告したものの、警告が出たのはコードが実行された後だった
- サンドボックスには、被害者のGmail連携のOAuthトークンがあり、Google DriveやGitHubなどを連携していれば、それらの認証情報も環境変数に置かれていた
被害者に必要だったのは「受信箱を確認して」と頼むことだけで、パスワードの盗難もリンクのクリックも不要でした。Salt Labsは、検知が実行に間に合わなければ、人が介在しない自律型システムでは防御にならないと指摘しています。なお、同社はこの件をMetaのバグ報奨金プログラム経由で報告したと記しています。
ケース2:ChatGPT macOS版——「信頼された部品」を借りる(CVE-2026-100754)
WIREDの報道(2026年10月2日)によると、Objective-See Foundation の Patrick Wardle 氏が、ChatGPTのmacOSアプリの脆弱性を報告しました。OpenAIの公式変更履歴の2026年9月25日の項目は、CVE-2026-100754と修正済みビルド 26.924.20706 を明記しています。
- アプリ内の部品同士は、デジタル署名を確認して「OpenAIの部品からの要求か」を判定していた。WIREDによれば、要求元の親・祖父母のプロセスまでさかのぼって確認する設計
- しかし、信頼された部品のひとつであるスクリプトインタプリタが外部のスクリプトを受け付けてしまい、悪意あるコードがこのインタプリタを3回起動してから要求を送ることで、確認をすり抜けられた
- 悪用されると、アプリが保存するチャット履歴へのアクセスや、ブラウザなどほかのアプリに関わる操作を、正規のOpenAIソフトからの指示に見せかけて実行させられる可能性があった
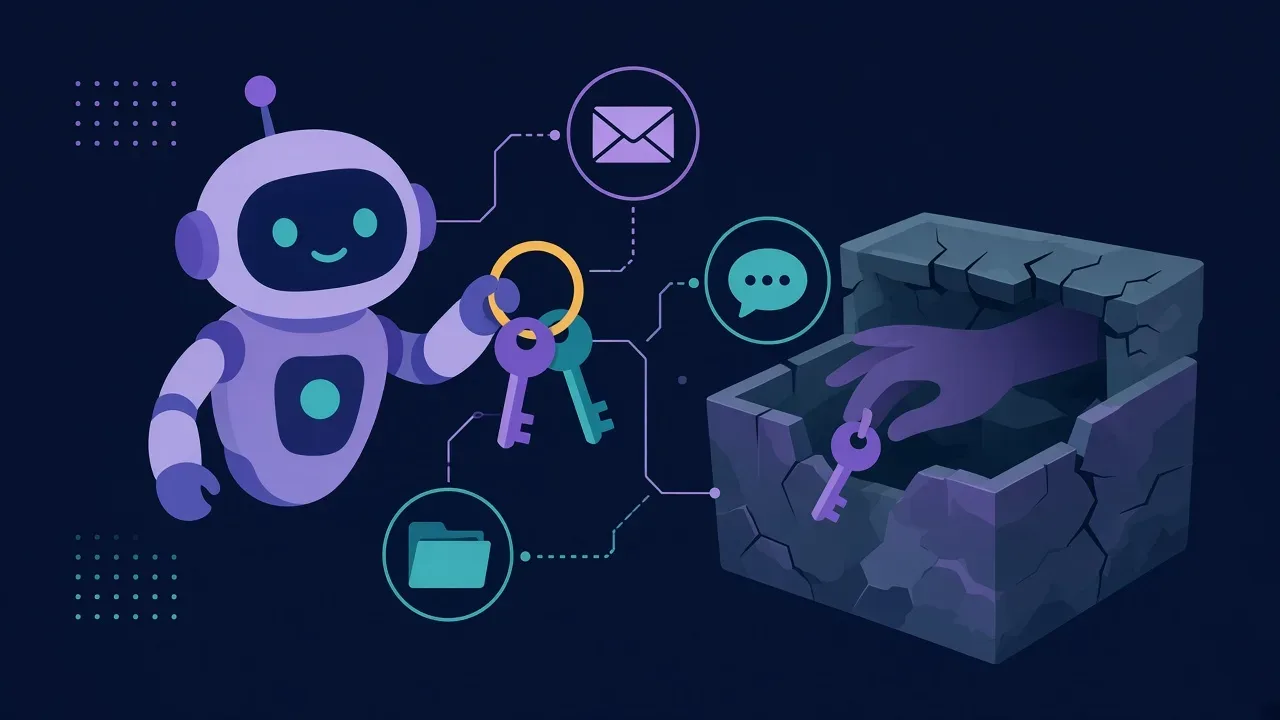
前提として、攻撃者のマルウェアがすでにそのMacで動いている必要があります。リモートから直接突ける脆弱性ではありません。ただしWardle氏は、エージェントを「全部屋の鍵を持つビル管理人」にたとえ、権限の低いコードがエージェント経由で「すべてにアクセスできる」ようになり得る点を問題視しています。OpenAIはWIREDに「セキュリティ対策を進化させ続けているが、より速く動く必要があると認識している」とコメントしました。
ケース3:Microsoft Copilot Cowork——悪意あるSkillがサンドボックスの外へ
PromptArmorの報告によると、Microsoft 365のエージェント Copilot Cowork で、サンドボックスのネットワーク制限を回避できる問題が見つかりました。2026年6月24日にMicrosoftへ報告され、PromptArmorは8月19日に緩和(mitigated)されたと記しています。なお、記事ページの本文には公表日の表示がなく、ページの構造化データ(Article の datePublished)では2026年8月25日となっています。
- Coworkは利用者の権限で動き、Outlook・Teams・SharePoint・連携プラグインなどのデータを扱う。サンドボックスは本来、信頼できない通信をさせないためのもの
- 攻撃のデモでは、利用者がネットで見つけた「文書の整合性チェック」Skillを使う。Skillには最大20個の付属ファイル(スクリプトなど)を同梱でき、そのうち1つが悪意あるスクリプトだった
- スクリプトは、サンドボックスが必要として開けていた経路(呼び出し側が指定したURLを同期するサービス)を悪用して攻撃者のサーバーと通信し、命令を受け取って実行し、結果を送り返す遠隔操作のループを確立した
- その結果、Outlookのメール、SharePointのファイル、プラグインのデータ、セッションの会話履歴などを持ち出せた。さらに、利用者が停止ボタンを押しても背景の処理は止まらなかった
Skillは本来の仕事(文書の比較)もきちんとこなすため、見た目では気づきにくいのが厄介な点です。
3件に共通すること
| 観点 | Manus | ChatGPT macOS版 | Copilot Cowork |
|---|---|---|---|
| 入口 | 外から届くメール | 端末で動く別のプログラム | 外部から入れたSkill |
| 破られた境界 | 「読むだけ」の処理がコード実行に | 署名・親プロセスによる信頼判定 | サンドボックスのネットワーク制限 |
| 届いた範囲 | Gmailのトークン、連携サービスの認証情報 | チャット履歴、他アプリへの操作 | メール、ファイル、会話履歴、プラグイン |
| 状態 | 修正済み(Salt Labs) | 26.924.20706で修正 | 2026-08-19に緩和 |
どれもモデルの「賢さ」の問題ではなく、エージェントに付与した権限や連携先へのアクセスが一か所に集まっていることと、信頼できない入力(メール・外部Skill・端末内の別プロセス)がそこに触れられたことが根っこにあります。また、Manusでは警告より先にコードが実行され、Coworkでは停止操作後も背景の処理が続きました。検知や停止の仕組みがあっても、それだけで被害を防げるとは限りません。
AIへの入力そのものの漏えいリスクは AIデータ漏洩リスク2026 で、エージェントの通信の匿名性については NymのAIエージェント向けプライバシー基盤 でも扱っています。
個人でできる対策
- 連携は必要最小限に: エージェントにメール・ドライブ・GitHubを「とりあえず全部」つながない。使わなくなった連携は、各サービスのアカウント設定から接続済みアプリのアクセス権を取り消す
- 重要アカウントは分ける: パスワード再設定メールが届くメインのメールアドレスは、エージェントに読ませない運用も検討する。メールは多くのアカウントの「合鍵」です
- 外部のSkill・プラグインは実行ファイルと同じ扱い: 出所の分からないSkillを入れない。説明文に「すべてローカルで処理」とあっても、同梱スクリプトの中身までは保証されません
- デスクトップアプリは更新し、ビルド番号まで確認: ChatGPT macOS版なら修正済みビルド(26.924.20706)以降かを確認する
- 端末そのものを守る: ChatGPTの件はマルウェアが先に入っていることが前提です。出所不明のアプリやコマンドを実行しないことが、エージェントの保護にも直結します
- 「止めた」つもりを過信しない: Coworkの例のように、画面上で停止しても背景の処理が続く場合があります。不審な挙動があれば、連携の取り消しやパスワード・トークンの再発行まで行う
まとめ
- 2026年8〜10月に、Manus(メール1通でコード実行)、ChatGPT macOS版(CVE-2026-100754)、Copilot Cowork(悪意あるSkillでサンドボックス回避)の3件が公表された。Manusは解決済み、ChatGPT macOS版は26.924.20706で修正、Copilot Coworkは2026年8月19日に緩和済みとされる。本記事で参照した公開資料には、研究デモ以外の悪用被害への言及はない
- 共通点は、エージェントに付与した権限や連携先へのアクセスに、信頼できない入力が触れられたこと。検知が実行より後では防御にならない
- 個人の対策は、連携の最小化、重要アカウントの分離、外部Skillの慎重な扱い、アプリ更新とビルド確認、端末の保護
AIエージェントは便利な一方で、「全部屋の鍵を持つ管理人」でもあります。何の鍵を渡しているかを、ときどき棚卸しする習慣をおすすめします。