格安Androidスマホに出荷前からマルウェア——「Midnight Mimosa」に住宅用プロキシの機能、自分の回線から他人の通信が出ていくリスク【2026年10月】
Bitdefenderが2026年10月8日に報告した「Midnight Mimosa」は、MediaTekを使う複数ブランドの低価格Android端末にファームウェアの段階で組み込まれたマルウェアです。広告詐欺に加え、端末を住宅用プロキシにする機能も見つかりました(実際の中継は未確認)。150か国以上・数千台で観測された被害の中身と、使っている回線が他人に使われるリスク、端末選びで確かめたいことをまとめます。
この記事の目次9項目
はじめに
封を切ったばかりの新品のAndroidスマホに、電源を入れる前からマルウェアが入っていたら——。そんな事例を、セキュリティ企業のBitdefenderが報告しました。
Bitdefenderが「Midnight Mimosa(ミッドナイト・ミモザ)」と名付けたこのキャンペーンでは、MediaTekのチップを使った複数ブランドの低価格Android端末に、ファームウェアの段階でマルウェアが組み込まれていました。広告詐欺が確認されたほか、端末を「住宅用プロキシ」の中継点にする機能も見つかっています。この機能が使われると、他人の通信がそのスマホと、スマホがつながっている回線を通って外に出ていくことになります。ただし今回の観測では、実際に通信が中継されるところまでは確認されていません。
この記事では、何が見つかったのかを確かめたうえで、「自分が使う回線のIPアドレスが他人に使われる」というリスクと、端末を選ぶときに確かめたいことをまとめます。
内容は、2026年10月13日に確認した Bitdefenderの一次報告(2026年10月8日公開、9日更新)にもとづきます。あわせて TechRadar(10月12日)、Help Net Security(10月12日)、BleepingComputer、The Record の報道も参照しました。本記事でマルウェアを解析・再現したものではありません。
Bitdefenderが見つけたこと
報告の要点は次のとおりです。
- 最初から入っている: マルウェアは端末のファームウェアに組み込まれていて、持ち主が初めて電源を入れる前から存在し、通常の方法ではアンインストールできません
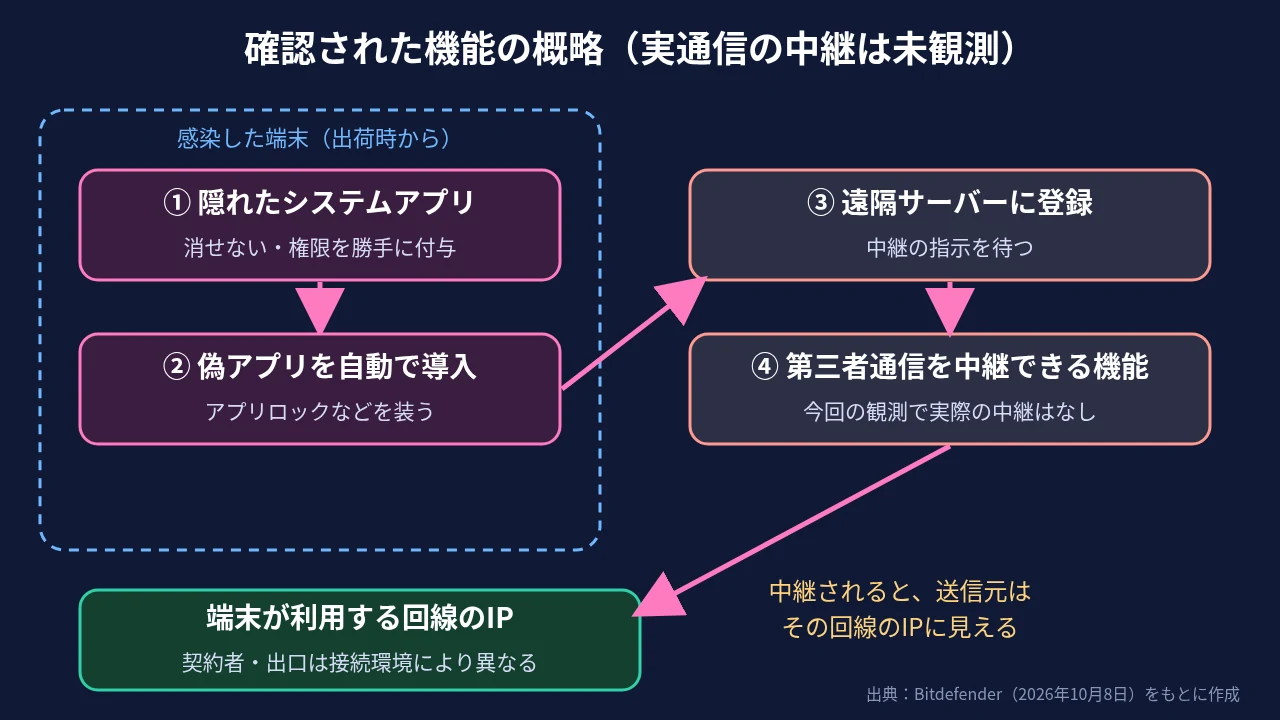
- システム権限で動く: OSの一部を装ったシステムアプリ(「System」という名前でアイコンなし)が、利用者の操作なしにアプリを入れたり消したり、権限を与えたり、遠隔から届いたコードを読み込んだりできます
- 偽アプリを次々に入れる: 天気、アプリロック、メモ、OCR、ファイル管理、音声編集などを装ったアプリを、少なくとも32種類、入れ替えながら端末に入れていました
- 広告詐欺: こうしたアプリが本物の広告SDKを積んでいて、画面の上に見えないウィンドウを重ね、持ち主が見ていない広告を「表示された」「クリックされた」ことにして収益を得る仕組みです
- 住宅用プロキシ化: アプリロックを装った別のアプリ(
com.mobile.applock.en)は、端末を遠隔のサーバーに登録し、指示された接続先への通信を中継する機能を持っていました - 検査をすり抜ける工夫: 偽アプリを入れる直前にPlayストアのアプリを無効にし、入れ終わったら元に戻す動きも確認されています。Playストアに組み込まれたPlay プロテクトの検査を避ける狙いとみられています
- Google Playにも: 同じ広告詐欺のコードを持ち、同じサーバーと通信するアプリが、Google Play上でも13本見つかりました
Bitdefenderによると、約2年間で150を超える国の数千台の端末で観測され、多い順にメキシコ、フランス、イタリア、続いて米国、ドイツ、ブラジル、スペインでした。
どんな端末に入っていたのか
報告では、影響を受けた端末の多くが、ノーブランドの低価格機や、有名機種の名前を名乗る偽物だったとしています。「S25 Ultra」「S24 Ultra」のようにSamsungの上位機種を名乗るものや、「i17 Pro Max」のようにiPhoneを思わせる名前のものが含まれていました。
一方で、観測数が最も多かった2機種は実在するブランドの名前で、「S200 X」はDoogee、「KINGKONG X」はCubotに関係するモデル名だとBitdefenderは書いています。
一部の端末では、ファームウェアの署名に中国・深圳の端末メーカー「Shenzhen Zediel」の名前を含む証明書が使われていました。ただしBitdefenderは、この会社がマルウェアを作った・配った・知っていたことの証拠にはならないと明記しています。マルウェアがサプライチェーンのどこで入れられたか(端末の設計・製造を請け負う会社、ファームウェアの組み込み業者、物流の関係者など)も、わかっていません。
なお、10月8日の公開時に「稼働中」とされていたプロキシの制御サーバーのIPアドレスは、10月9日の更新で「C2(指令)サーバーではなく、シンクホールだった」と訂正されています。また、Bitdefenderの観測では、登録したばかりの端末に中継先の指示は来ておらず、実際に通信が中継されるところまでは確認されていません。中継の機能があることと、実際に中継していたことは分けて考える必要があります。
いちばん怖いのは「自分が使う回線から他人の通信が出ていく」こと
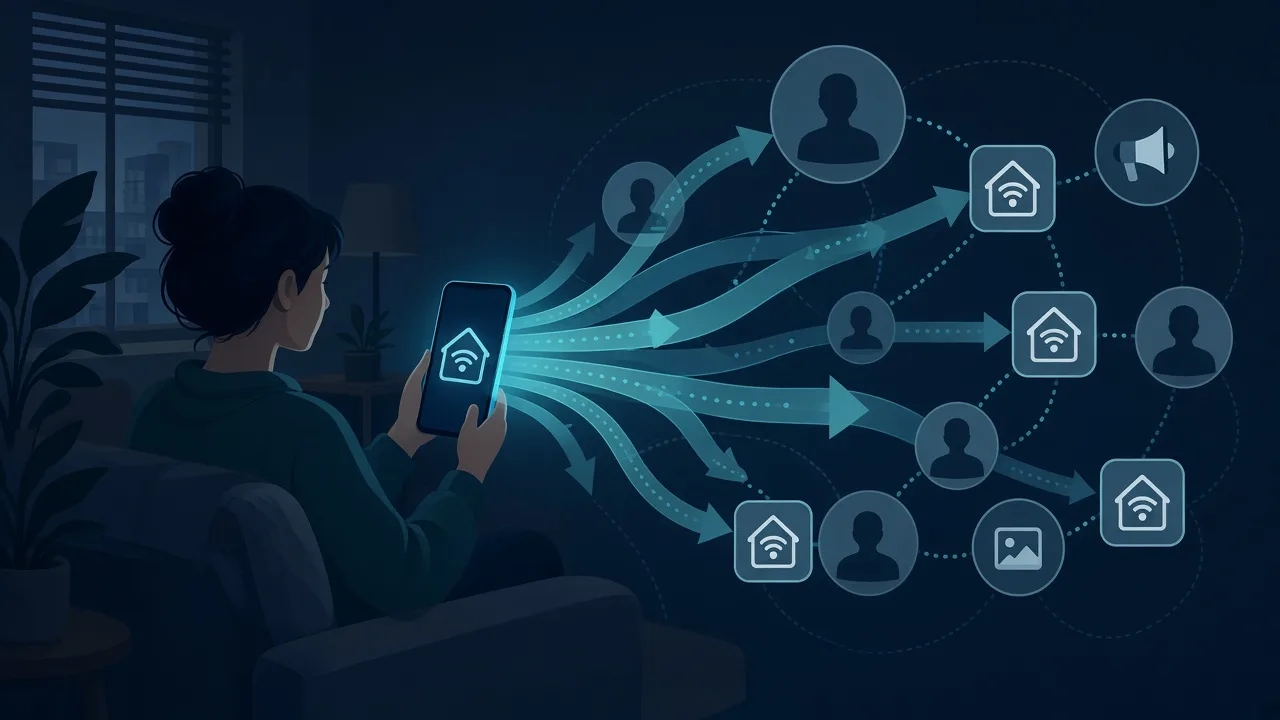
広告詐欺は、持ち主から見ると「電池や通信量が少し減る」程度に感じるかもしれません。より深刻なのは、住宅用プロキシとして使われた場合です。以下は、中継の機能が実際に使われたときに起こりうることの一般的な説明で、今回の件でこうした被害が確認されたという意味ではありません。
住宅用プロキシは、一般家庭やスマホの回線を中継点にして、通信の出どころを「普通の利用者」に見せかけるサービスです。データセンターのIPアドレスよりもブロックされにくいため、不正なログインの試行やスパム、詐欺などに悪用されやすいと指摘されています。Bitdefenderも、こうした端末がボットネットの一部となり、DDoS攻撃に使われうると書いています(実際のDDoSへの利用は報告では確認されていません)。
スマホが中継点にされると、外から見た通信の出どころは、そのスマホがそのとき使っている回線のIPアドレスになり得ます。自宅の光回線、モバイル回線、職場や店の共有Wi-Fiなど、つながっている先によって出口のIPも、その回線の契約者も変わります。自分名義の回線とは限りませんが、自宅の回線や自分のスマホの回線につないでいれば、自分の契約が出口になります。起こりうることを、一般論として挙げます。
- 自分のIPアドレスが不正アクセスの送信元として記録される: 攻撃を受けた側のログには、端末が使っていた回線のIPアドレスが残ります
- ブロックリストに載る: よく使うサービスでCAPTCHAが増えたり、ログインやアカウント作成がはじかれたりすることがあります
- 契約者として問い合わせを受ける可能性: 携帯電話やインターネットの回線は契約者の身元とひもづいています。悪用が調べられると、その回線の契約者に連絡が来ることも考えられます(今回の件でそうした問い合わせが報告されているわけではありません)
- 家のネットワークの内側にも接続できる: Bitdefenderは、この中継の機能が、端末から届くローカルネットワーク宛てにも接続できると指摘しています。ほかの機器への侵入に成功したことが確認されたという意味ではありません。また、同じWi-Fiでも、ゲスト用ネットワークや端末どうしを隔離する設定などによって、どの機器に届くかは変わります
匿名性やプライバシーを気にしている人ほど、「自分が使う回線を、知らない誰かが使っている」状態は避けたいはずです。VPNを使っていても、端末そのものが乗っ取られていれば守れる範囲には限りがあります。
端末を選ぶときに確かめたいこと
Bitdefenderは、ファームウェアに入ったマルウェアは普通の方法では消せず、ファームウェアの段階での駆除やADBを使った無効化が必要で、多くの持ち主にとって現実的ではないと結論づけています。根本的な解決は端末メーカーと、それを売るマーケットプレイスの側にある、とも書いています。
利用者にできるいちばん確実な対策は、最初から信頼できる端末を選ぶことです。
買う前に
- 安すぎる「最新フラッグシップ」は疑う: 最新の上位機種の名前で、相場から大きく外れた値段なら、偽物の可能性が高いと考えましょう。Bitdefenderは、安く売った分を、あとで端末に入れたソフトで回収するビジネスがあると指摘しています
- メーカーと販売元を確かめる: マーケットプレイスの出品者ではなく、メーカーの公式サイトや正規の販売店で、その機種が実在し、どの国向けかを確かめます
- アップデートの実績を見る: セキュリティ更新を何年、どのくらいの頻度で出しているかをメーカーが公表しているかどうかは、大きな判断材料です
届いたら
- 機種名を確かめる: 「設定」の「デバイス情報」に出る機種名やスペックが、買ったはずの機種と合っているか確認します。偽物は、有名機種の名前を名乗っていても中身が違います
- Play プロテクト認定を確かめる: Google Playストアの「設定」→「デバイス情報(表示名はバージョンにより異なる)」にある「Play プロテクト認定」で、端末が認定されているかを確認できます。ただし、この認定はAndroidの互換性テストなどに合格した端末であることを示すもので、マルウェアが入っていないことの保証ではありません。Play プロテクトによる有害なアプリの検査とも別のものです(Googleのヘルプ)
- セキュリティパッチの日付を見る: 何年も前のパッチのままの新品は要注意です
- 不自然な動きに気づく: 使っていないのに広告が出る、見覚えのないアプリが増えたり消えたりする、通信量や電池の減りが急に増えた、といった変化があれば、その端末で大事なアカウントにログインするのは控えましょう
すでに疑わしい端末を持っている場合は、無理に自分で手を加えるよりも、その端末を大事な用途に使わない・家のWi-Fiにつながないことを優先し、販売元への相談や買い替えを検討するのが現実的です。工場出荷状態へのリセットでは、ファームウェアに入ったものは消えません。
プライバシー重視なら、検証できる端末を
プライバシーを重視するなら、ファームウェアの出どころがはっきりしていて、長期間のセキュリティ更新がある端末を選ぶのが基本です。たとえば、Google Pixelに入れられるプライバシー重視のOS「GrapheneOS」は、起動のたびにOSが改ざんされていないかを検証する仕組み(Verified Boot)を活かせます。詳しくは GrapheneOS完全ガイド をご覧ください。Pixel以外の選択肢の動きは GrapheneOSのOEMパートナーの記事 にまとめています。
GrapheneOSを入れたPixelをどう選ぶかは、第三者のショップが公開している GrapheneOS対応Pixelの比較ガイド も参考になります。
アプリ経由で入るAndroidマルウェアについては、RatHatの記事 でも解説しています。
まとめ
- Bitdefenderが2026年10月8日に報告した「Midnight Mimosa」は、MediaTekを使う複数ブランドの低価格Android端末に、出荷前からファームウェアの段階で入っていたマルウェア
- システム権限でアプリの導入・削除や権限の付与、遠隔からのコードの読み込みができ、広告詐欺が確認された。端末を住宅用プロキシの中継点にする機能もあったが、今回の観測では実際の通信の中継は確認されていない。約2年で150を超える国の数千台で観測
- 偽の有名機種のほか、実在ブランドに関係するモデル名も含まれる。サプライチェーンのどこで入れられたかは不明
- 中継の機能が使われると、他人の通信が、端末が使っている回線から出ていく(自宅や自分のスマホの回線なら自分の契約)。ブロックや問い合わせのおそれがあるほか、端末から届くローカルネットワーク宛てにも接続できる機能がある
- 対策の基本は、安すぎる端末を避け、メーカー・販売元・更新の実績・Play プロテクト認定を確かめること(認定はマルウェアがないことの保証ではない)。疑わしい端末は大事な用途に使わない
スマホは、自分の身元とつながった回線の入り口でもあります。安さだけで選ばず、「誰が作り、誰が更新してくれるのか」がわかる端末を選びましょう。